← SK Shieldus Rookies 학습 기록 목록으로
Subnetting
FLSM(Fixed Length Subnet Mask) : 서브넷의 크기가 다 똑같음
VLSM(Variable Length Subnet Mask) : 서브넷의 크기가 다양함
Superneting : Network를 합침
Superneting을 하는 이유
1. 하나의 Network에 host수가 많은 경우
2. Router의 부하를 줄이기 위해
유선 Network : Server에서 Client 까지 모두 유선으로 이루어짐
유선 Network : Server는 유선으로 두되 Client를 무선으로 둠 (무선도 Service를 받을 수 있게)
AAA 구축
어제 만든 Packet Tracer에서 진행
Server > Service > AAA
입력 요소들 입력
R1에서 설정
en
conf t
aaa new-model
aaa authen login default group radius local
radius-server host 192.168.2.10 key cisco123
line vty 0 15
login authentication default
exit
설정이 다 완료 되었으면 PC A에서 접근 시도
ssh -l uesr1 192.168.1.1
AAA Server에서 설정해준 Pass인 cisco1을 입력해주면?
R1에 정상적으로 접근이 가능해진다
Server가 동작을 하지 않을경우 local에 저장된 pass로 접근하기로 했었는데 확인하려면?
Server와 연결된 케이블을 잠시 끊어준 후 다시 R1에 접근 시도
이젠 AAA Server가 동작하지 않기 때문에 cisco1로 인증되지 않는다
대신 local에 저장해둔 Pass인 test1을 입력하면?
정상적으로 R1에 접근이 가능해진다
802.1x : 표준 포트 기반 접근 제어 및 인증 프로토콜
802.1x 구성요소
Client(supplicant)
Switch(authenticator)
Authentication Server
MAC Flooding Attack :
MAC Table에 정크데이터를 가득 채워서 Switch를 Hub처럼 만듦
그 결과 Flooding이 일어나서 A와 B의 통신을 C가 볼 수 있음
Port Security : Port로 접근하는 MAC의 수를 제한함 = MAC Flooding Attack 방지
Port Security 구성 단계
1. access 모드로 설정 = Trunk 모드에선 적용할 수 없음
2. port 보안 설정
3. 최대 허용 MAC 수 설정 (보통 1개로 제한함, 경우에 따라 다름)
4. 보안 위반시 Action{protect | restrict | shutdown} 정의
5. MAC 학습 방법 정의
Port Security 구성해보기
SW1 (Switch)에서 설정
en
conf t
int f0/1
switchport mode access
여기서 잠깐
PC A와 PC B에서 R1으로 ping을 보내서 MAC이 기록되는지 확인
그 후 Port를 끊어보면?
해당 Port에 MAC Table이 지워진다
switchport port-security
switchport port-security max 1
switchport port-security vio shut
switchport port-security mac-address로 MAC Table 기록 규칙을 정할 수 있다 (정하지 않으면 Dynamic)
PC A에서 ping을 보낸 후 SW1에서 확인해보면?
do sh mac-
PC A의 MAC이 보인다
이어서 PC B에서 ping을 보내보면?
ping이 가지 않는다
vio shut 옵션에 의해 포트가 닫혔기 때문
PC A에서 다시 보내보면?
ping이 가지 않는다
역시 포트가 닫혔기 때문
PC A는 통신이 유지되도록 하고싶으면?
먼저 규칙에 의해 닫혀있는 포트는 no shut로 풀리지 않는다
먼저 shut으로 닫아주고 no shut으로 다시 열어주자
no switchport port-security vio shut
switchport port-security vio restrict
다시 A에서 ping을 보내보면?
정상적으로 간다
B에서 ping을 보내보면?
ping이 가지 않는다
PC A를 다시 확인해보면?
ping이 정상적으로 간다
SW1에서 확인해보면
SW1(config-if)#%PORT_SECURITY-2-PSECURE_VIOLATION: Security violation occurred, caused by MAC address 0002.4A37.D828 on port FastEthernet0/1.
%PORT_SECURITY-2-PSECURE_VIOLATION: Security violation occurred, caused by MAC address 0002.4A37.D828 on port FastEthernet0/1.
%PORT_SECURITY-2-PSECURE_VIOLATION: Security violation occurred, caused by MAC address 0002.4A37.D828 on port FastEthernet0/1.
%PORT_SECURITY-2-PSECURE_VIOLATION: Security violation occurred, caused by MAC address 0002.4A37.D828 on port FastEthernet0/1.
이런식으로 에러 메시지가 나와있다
do sh port-se로도 어떤 위협이 있었는지 확인 가능하다
LAN 공격의 종류
VLAN 공격
DHCP 공격
ARP 공격
DHCP 구성
새로운 네트워크 구성
PC A, PC B - SW 1, Multi - BB - R1 - Internet - Web
PC A : DHCP
PC B : DHCP
SW1 : 192.168.1.5
Multi(Server) : 192.168.1.67
BB(Switch) : 192.168.1.15
R1 : f0/0 : 192.168.1.1, f0/1 : 192.168.12.1
Internet(Route) : f0/0 : 192.168.1.1, f0/1 : 192.168.12.1
Web(Server) : 192.168.2.80
Multi(Server) > DHCP > D/G : 192.168.1.1, DNS : 192.168.1.67, Start : 192.168.1.101, Max Users : 50
DHCP 공격
DHCP Starvation 공격
DHCP Spoofing 공격
DHCP 공격을 방지하기 위해 DHCP Snooping 설정
Rogue(Server)를 추가한 후 SW1과 연결
Rogue(Server)에 DHCP 기능을 활성화 해 준 후 (200 ~ 250)
PC A에서 다시 DHCP로 IP를 받아오면?
가까운 Rogue가 먼저 응답해서 200번대 ip를 받아옴
그 결과 DHCP Spoofing에 당해 잘못된 ip를 받아와 통신이 제대로 되지 않음
DHCP Snooping 설정
SW1에서 설정
ip dhcp snooping
ip dhcp snooping vlan 1
interface f0/3 !BB 연결 포트
ip dhcp snooping trust
exit
다시 PC A에서 DHCP로 IP를 받아오면?
정상적으로 100번대 ip를 받아옴
snooping 설정이 제대로 적용된것
초당 DHCP를 1개씩만 주게 하려면?
PC A와 PC B를 Hub로 연결, Hub를 Switch에 연결
conf t
int f0/1
ip dhcp snooping limit rate 1
PC A와 PC B를 동시에 DHCP를 받아오려고 시도하면?
차단 규칙이 작동되어서 Switch 포트가 닫힌다
이런식으로 DHCP Starvation 공격을 방어할 수 있다
ARP 공격
ARP Spoofing
ARP Poisoning
MITM(중간자 공격)
ARP 공격을 방지하기 위해 DAI 설정
은 다음 시간에
네트워크 구성도
PC A, PC B는 Hub에 연결, Hub와 Rogue(Server)를 SW1(Switch)에 연결,
SW1(Switch)와 Multi(Server)를 BB(Switch)에 연결, BB(Switch)를 CO(Router)에 연결,
PC C를 BO(router)에 연결, Web(Server)를 Internet(Router)에 연결, CO(Router)와 BO(router)를 Internet(Router)에 연결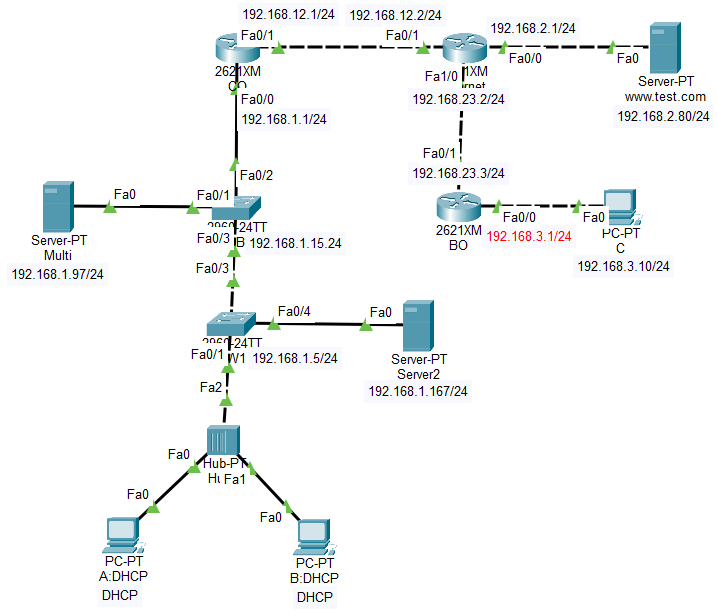
📅 2026년 10월 13일 학습 기록
SK쉴더스 루키즈 과정 학습 기록입니다.
Subnetting
FLSM(Fixed Length Subnet Mask) : 서브넷의 크기가 다 똑같음
VLSM(Variable Length Subnet Mask) : 서브넷의 크기가 다양함
Superneting : Network를 합침
Superneting을 하는 이유
1. 하나의 Network에 host수가 많은 경우
2. Router의 부하를 줄이기 위해
유선 Network : Server에서 Client 까지 모두 유선으로 이루어짐
유선 Network : Server는 유선으로 두되 Client를 무선으로 둠 (무선도 Service를 받을 수 있게)
AAA 구축
어제 만든 Packet Tracer에서 진행
Server > Service > AAA
입력 요소들 입력
R1에서 설정
en
conf t
aaa new-model
aaa authen login default group radius local
radius-server host 192.168.2.10 key cisco123
line vty 0 15
login authentication default
exit
설정이 다 완료 되었으면 PC A에서 접근 시도
ssh -l uesr1 192.168.1.1
AAA Server에서 설정해준 Pass인 cisco1을 입력해주면?
R1에 정상적으로 접근이 가능해진다
Server가 동작을 하지 않을경우 local에 저장된 pass로 접근하기로 했었는데 확인하려면?
Server와 연결된 케이블을 잠시 끊어준 후 다시 R1에 접근 시도
이젠 AAA Server가 동작하지 않기 때문에 cisco1로 인증되지 않는다
대신 local에 저장해둔 Pass인 test1을 입력하면?
정상적으로 R1에 접근이 가능해진다
802.1x : 표준 포트 기반 접근 제어 및 인증 프로토콜
802.1x 구성요소
Client(supplicant)
Switch(authenticator)
Authentication Server
MAC Flooding Attack :
MAC Table에 정크데이터를 가득 채워서 Switch를 Hub처럼 만듦
그 결과 Flooding이 일어나서 A와 B의 통신을 C가 볼 수 있음
Port Security : Port로 접근하는 MAC의 수를 제한함 = MAC Flooding Attack 방지
Port Security 구성 단계
1. access 모드로 설정 = Trunk 모드에선 적용할 수 없음
2. port 보안 설정
3. 최대 허용 MAC 수 설정 (보통 1개로 제한함, 경우에 따라 다름)
4. 보안 위반시 Action{protect | restrict | shutdown} 정의
5. MAC 학습 방법 정의
Port Security 구성해보기
SW1 (Switch)에서 설정
en
conf t
int f0/1
switchport mode access
여기서 잠깐
PC A와 PC B에서 R1으로 ping을 보내서 MAC이 기록되는지 확인
그 후 Port를 끊어보면?
해당 Port에 MAC Table이 지워진다
switchport port-security
switchport port-security max 1
switchport port-security vio shut
switchport port-security mac-address로 MAC Table 기록 규칙을 정할 수 있다 (정하지 않으면 Dynamic)
PC A에서 ping을 보낸 후 SW1에서 확인해보면?
do sh mac-
PC A의 MAC이 보인다
이어서 PC B에서 ping을 보내보면?
ping이 가지 않는다
vio shut 옵션에 의해 포트가 닫혔기 때문
PC A에서 다시 보내보면?
ping이 가지 않는다
역시 포트가 닫혔기 때문
PC A는 통신이 유지되도록 하고싶으면?
먼저 규칙에 의해 닫혀있는 포트는 no shut로 풀리지 않는다
먼저 shut으로 닫아주고 no shut으로 다시 열어주자
no switchport port-security vio shut
switchport port-security vio restrict
다시 A에서 ping을 보내보면?
정상적으로 간다
B에서 ping을 보내보면?
ping이 가지 않는다
PC A를 다시 확인해보면?
ping이 정상적으로 간다
SW1에서 확인해보면
SW1(config-if)#%PORT_SECURITY-2-PSECURE_VIOLATION: Security violation occurred, caused by MAC address 0002.4A37.D828 on port FastEthernet0/1.
%PORT_SECURITY-2-PSECURE_VIOLATION: Security violation occurred, caused by MAC address 0002.4A37.D828 on port FastEthernet0/1.
%PORT_SECURITY-2-PSECURE_VIOLATION: Security violation occurred, caused by MAC address 0002.4A37.D828 on port FastEthernet0/1.
%PORT_SECURITY-2-PSECURE_VIOLATION: Security violation occurred, caused by MAC address 0002.4A37.D828 on port FastEthernet0/1.
이런식으로 에러 메시지가 나와있다
do sh port-se로도 어떤 위협이 있었는지 확인 가능하다
LAN 공격의 종류
VLAN 공격
DHCP 공격
ARP 공격
DHCP 구성
새로운 네트워크 구성
PC A, PC B - SW 1, Multi - BB - R1 - Internet - Web
PC A : DHCP
PC B : DHCP
SW1 : 192.168.1.5
Multi(Server) : 192.168.1.67
BB(Switch) : 192.168.1.15
R1 : f0/0 : 192.168.1.1, f0/1 : 192.168.12.1
Internet(Route) : f0/0 : 192.168.1.1, f0/1 : 192.168.12.1
Web(Server) : 192.168.2.80
Multi(Server) > DHCP > D/G : 192.168.1.1, DNS : 192.168.1.67, Start : 192.168.1.101, Max Users : 50
DHCP 공격
DHCP Starvation 공격
DHCP Spoofing 공격
DHCP 공격을 방지하기 위해 DHCP Snooping 설정
Rogue(Server)를 추가한 후 SW1과 연결
Rogue(Server)에 DHCP 기능을 활성화 해 준 후 (200 ~ 250)
PC A에서 다시 DHCP로 IP를 받아오면?
가까운 Rogue가 먼저 응답해서 200번대 ip를 받아옴
그 결과 DHCP Spoofing에 당해 잘못된 ip를 받아와 통신이 제대로 되지 않음
DHCP Snooping 설정
SW1에서 설정
ip dhcp snooping
ip dhcp snooping vlan 1
interface f0/3 !BB 연결 포트
ip dhcp snooping trust
exit
다시 PC A에서 DHCP로 IP를 받아오면?
정상적으로 100번대 ip를 받아옴
snooping 설정이 제대로 적용된것
초당 DHCP를 1개씩만 주게 하려면?
PC A와 PC B를 Hub로 연결, Hub를 Switch에 연결
conf t
int f0/1
ip dhcp snooping limit rate 1
PC A와 PC B를 동시에 DHCP를 받아오려고 시도하면?
차단 규칙이 작동되어서 Switch 포트가 닫힌다
이런식으로 DHCP Starvation 공격을 방어할 수 있다
ARP 공격
ARP Spoofing
ARP Poisoning
MITM(중간자 공격)
ARP 공격을 방지하기 위해 DAI 설정
은 다음 시간에
네트워크 구성도
PC A, PC B는 Hub에 연결, Hub와 Rogue(Server)를 SW1(Switch)에 연결,
SW1(Switch)와 Multi(Server)를 BB(Switch)에 연결, BB(Switch)를 CO(Router)에 연결,
PC C를 BO(router)에 연결, Web(Server)를 Internet(Router)에 연결, CO(Router)와 BO(router)를 Internet(Router)에 연결