← SK Shieldus Rookies 학습 기록 목록으로
어제 한 내용 복습
LAN보안
1. 장비 접근 제어
1.1. local (Consol)
1.2. remote (vty)
1.2.1. telnet
1.2.2. ssh
2. login
2.1. login 계정
2.2. remote 계정 - 인증 서버
3. AAA > RBAC(Role based access control)의 전제
3.1. 인증
3.2. 권한(행위)
3.3. 감사(비용)
3.4. 종류
3.4.1. TACACS+
3.4.2. RADIUS
4. 802.1X 인증 : Network 접근 제어
4.1. port기반
4.2. 사용자 인증
5. L2 장비 보안
5.1. port securety
5.1.1. MAC Flooding Attack
5.1.1.1. 원인 : 특정 포트에서 MAC 주소 입력 받는걸 제한하지 않았기 때문
5.1.1.2. 해결 : 특정 port로 인식되는 MAC 개수 제한
5.2. VLAN
5.2.1. VLAN Hopping (Licking) : Double tagging
5.2.1.1. DTP
5.2.1.2. Native VLAN :
5.2.2. 해결 : DTP OFF + 단말 연결 포트 Access mode 유지, Native VLAN 또는 변경
5.3. DHCP Snooping
5.3.1. DoS Attack
5.3.1.1. DHCP Starvation Attack : DHCP로 받는 IP를 계속 요구
5.3.2. Rogue DHCP Server : MITM 공격 구현 가능
5.4. ARP
5.4.1. ARP Sfoofing : MITM 공격 구현 가능, ARP Poisoning
5.4.1.1. 해결 : DAI(Dynamic ARP Inspection) 구현 (전제 : DHCP Snooping)
DHCP : DORA 과정 진행
DHCP Relay Agent : BroadCast를 Unicast로 바꿈
RA 장비가 아니더라도 L3 장비(Router, L3 Switch)가 처리 가능
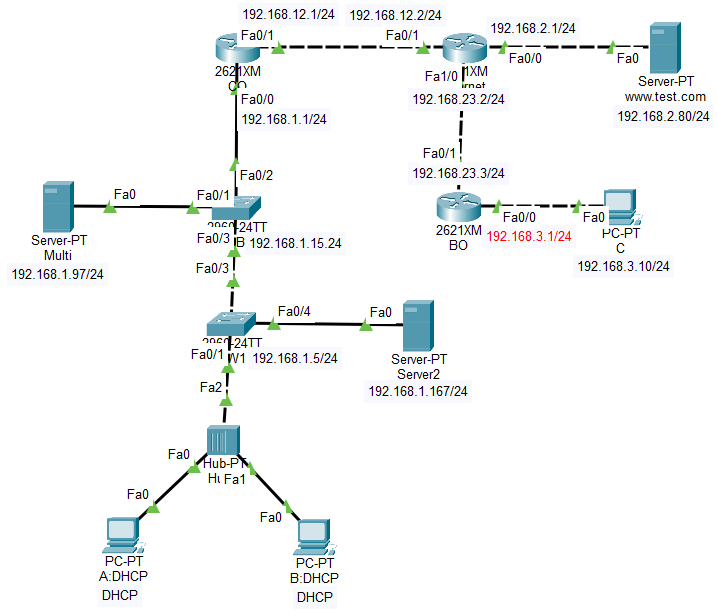
네트워크 구성도를 보고 진행
목적 : BO(Router)에 연결된 PC C가 Multi(Server)를 통해 DHCP로 IP를 받아오기
Multi에서 진행
Service > DHCP > BOPool, D/G : 192.168.3.1, DNS : 192.168.1.67, Start : 192.168.3.101, S/M : 255.255.255.0, MAX : 50 > Add
BO(Router)에서 진행
en
conf t
ip helper-address 192.168.1.67
exit
ip forward-protocol udp
설정을 마친 후 PC C가 DHCP로 IP를 받아오는지 확인
설정이 정상적으로 적용되면 IP(192.168.3.101)을 받아온다
ACLs(Access Control Lists)
의미 : Router를 통해 전달되는 traffic을 제어하기 위해 사용하는 도구
암묵적 deny : 기본값은 Deny
Top-Down 처리 : 조건식을 위에서 아래로 하나씩 내려가면서 검사
First-Match : 가장 처음 일치된 조건에 따라 처리, 좁은 범위가 위로 오도록 작성
ACL의 기본 동작
ACL에 의해 제어 되는 패킷
라우터를 통과하는 패킷
라우터를 목적지로 하는 패킷
ACL의 기본 동작
Top-down 처리
First-Match
암묵적 deny
Protocol별, 방향별, interfac별 하나의 ACL 적용
ACL 사용되는 곳 : 주소의 범위를 정의하기 위해서 사용
패킷 필터링
NAT
QoS, 경로 조정등
Access Lists 종류
조건식에 따라
Standard ACL
Extended ACL
ACL을 구분하는 방식에 따라
Numbered ACL
Named ACL
적용 방향에 따라
Inbound ACL
Outbound ACL
Standard Access List(IP 기반 기준)
조건식 : Source 주소만 확인
숫자 범위 : 1 ~ 99, 1300 ~ 1999(ACL이 부족해서 확장)
적용 위치 : 목적지에 가까운 곳, Outbound Interfacce
Protocol : IPv4
ACL 생성
access-list 1(1 ~ 99 가능) permit/deny condition(ip, W/M)
ACL 적용
protocol access-group 1(1 ~ 99 가능) in/out
S/M(Subnet Mask)과 W/M(Wildcard Mask)
S/M에서의 1은 Network를 표시, 0은 Host를 표시
W/M에서의 1은 어떤 값이든 상관 없음을 표시, 0은 반드시 일치해야함을 표시
Internet(Router)에 ACL설정
en
conf t
access-list 1 deny 192.168.1.0 0.0.0.255
access-list 1 permit any
int f1/0
ip access-group 1 out
이렇게 설정을 맞춰주고 PC A에서 PC C에 ping을 보내보면?
Reply from 192.168.12.2: Destination host unreachable.
메시지와 함께 ping이 차단된다
ACL을 없애려면?
앞에 no만 붙혀주면 된다
no ip access-group 1 out
또는
no access-list 1
Extended Access List
조건식 : Source/Destination 주소, protocol, Source/Destination port 확인, 5tuples
숫자 범위 : 100 ~ 199, 2000 ~ 2699(확장)
적용 위치 : 출발지에 가까운 곳 (목적지가 기록이 됨), Inbound Interfacce
Protocol : IPv4, IPv6
ACL 생성
access-list 101(101 ~ 199 가능) permit/deny protocol source source-wc eq port#(source port는 정의할 수 있으나, Dynamic하게 만들어 지기 때문에 정의하지 않음) destination destination-wc eq port#
ACL 적용
protocol access-group 101(101 ~ 199 가능) in/out
환경 구성
Multi에서 serverPool의 DNS를 192.168.2.80으로 변경
PC A의 IP를 DHCP로 다시 받아오기
Internet(Router)와 연결된 www.test.com(Server)의 DNS 기능을 활성화
www.test.com, 192.168.2.80으로 설정
먼저 www.test.com에서 ping 보내보기
ping 192.168.1.15
ping 192.168.1.5
정상적으로 둘 다 ping이 간다
telnet 도 확인해 보기
telnet 192.168.1.5
telnet 192.168.1.15
정상적으로 둘 다 Switch에 접속이 된다
OB(Router)에 ACL 설정
access-list 102 deny tcp 192.168.2.0 0.0.0.255 192.168.1.0 0.0.0.255 eq telnet
access-list 102 permit ip any any
int f0/1
ip access-group 102 in
www.test.com에서 먼저 ping 보내보기
ping 192.168.1.15
ping 192.168.1.5
정상적으로 둘 다 ping이 간다
그럼 telnet은?
telnet 192.168.1.5
telnet 192.168.1.15
둘 다 telnet으로 접속이 되지 않는다
Named ACL
시퀀스 번호를 이용하여 리스트의 각 문장 추가, 삭제, 수정 가능
기존에 Numbered ACL이 가지고 있던 단점 해결
Named ACL 생성
ip access-list standard/extened name
조건문 설정
permit/deny condition
ACL 적용
ip access-group name in/out
Internet(Router)에 ACL 설정
ip access-list extended noTelnet
deny tcp 192.168.2.0 0.0.0.255 192.168.1.0 0.0.0.255 eq telnet
permit ip any any
int f0/1
ip access-group noTelnet in
Extended Access List에서 설정한 것과 같은 결과가 나온다
VTY ACL
Router로 Telnet,SSH 접근하거나 다른 장비로 telnet,SSH 접근하는 것 제어
ACL 생성
access-list #(standard ACL#) permit/deny condition
ACL 적용
line vty 0 4
access-class # in/out
CO(Router)에 ACL 설정
en
conf t
ip access-list standard noTelnet
permit 192.168.1.102
line vty 0 15
access-class noTelnet in
새로운 네트워크 구성
NAT
종류 : Source NAT, Destination NAT
구현 방식 : Static, Dynamic
사용하는 이유 : 사설 IP를 가지고 있는 서비스를 외부에 제공할 수 있음
왜 사설 IP를 공인 IP로 바꿔야할까?
A. 데이터가 갔다가 되돌아 올 수 있게 Source 주소를 바꿔주는 것
📅 2026년 10월 14일 학습 기록
SK쉴더스 루키즈 과정 학습 기록입니다.
어제 한 내용 복습
LAN보안
1. 장비 접근 제어
1.1. local (Consol)
1.2. remote (vty)
1.2.1. telnet
1.2.2. ssh
2. login
2.1. login 계정
2.2. remote 계정 - 인증 서버
3. AAA > RBAC(Role based access control)의 전제
3.1. 인증
3.2. 권한(행위)
3.3. 감사(비용)
3.4. 종류
3.4.1. TACACS+
3.4.2. RADIUS
4. 802.1X 인증 : Network 접근 제어
4.1. port기반
4.2. 사용자 인증
5. L2 장비 보안
5.1. port securety
5.1.1. MAC Flooding Attack
5.1.1.1. 원인 : 특정 포트에서 MAC 주소 입력 받는걸 제한하지 않았기 때문
5.1.1.2. 해결 : 특정 port로 인식되는 MAC 개수 제한
5.2. VLAN
5.2.1. VLAN Hopping (Licking) : Double tagging
5.2.1.1. DTP
5.2.1.2. Native VLAN :
5.2.2. 해결 : DTP OFF + 단말 연결 포트 Access mode 유지, Native VLAN 또는 변경
5.3. DHCP Snooping
5.3.1. DoS Attack
5.3.1.1. DHCP Starvation Attack : DHCP로 받는 IP를 계속 요구
5.3.2. Rogue DHCP Server : MITM 공격 구현 가능
5.4. ARP
5.4.1. ARP Sfoofing : MITM 공격 구현 가능, ARP Poisoning
5.4.1.1. 해결 : DAI(Dynamic ARP Inspection) 구현 (전제 : DHCP Snooping)
DHCP : DORA 과정 진행
DHCP Relay Agent : BroadCast를 Unicast로 바꿈
RA 장비가 아니더라도 L3 장비(Router, L3 Switch)가 처리 가능
네트워크 구성도를 보고 진행
목적 : BO(Router)에 연결된 PC C가 Multi(Server)를 통해 DHCP로 IP를 받아오기
Multi에서 진행
Service > DHCP > BOPool, D/G : 192.168.3.1, DNS : 192.168.1.67, Start : 192.168.3.101, S/M : 255.255.255.0, MAX : 50 > Add
BO(Router)에서 진행
en
conf t
ip helper-address 192.168.1.67
exit
ip forward-protocol udp
설정을 마친 후 PC C가 DHCP로 IP를 받아오는지 확인
설정이 정상적으로 적용되면 IP(192.168.3.101)을 받아온다
ACLs(Access Control Lists)
의미 : Router를 통해 전달되는 traffic을 제어하기 위해 사용하는 도구
암묵적 deny : 기본값은 Deny
Top-Down 처리 : 조건식을 위에서 아래로 하나씩 내려가면서 검사
First-Match : 가장 처음 일치된 조건에 따라 처리, 좁은 범위가 위로 오도록 작성
ACL의 기본 동작
ACL에 의해 제어 되는 패킷
라우터를 통과하는 패킷
라우터를 목적지로 하는 패킷
ACL의 기본 동작
Top-down 처리
First-Match
암묵적 deny
Protocol별, 방향별, interfac별 하나의 ACL 적용
ACL 사용되는 곳 : 주소의 범위를 정의하기 위해서 사용
패킷 필터링
NAT
QoS, 경로 조정등
Access Lists 종류
조건식에 따라
Standard ACL
Extended ACL
ACL을 구분하는 방식에 따라
Numbered ACL
Named ACL
적용 방향에 따라
Inbound ACL
Outbound ACL
Standard Access List(IP 기반 기준)
조건식 : Source 주소만 확인
숫자 범위 : 1 ~ 99, 1300 ~ 1999(ACL이 부족해서 확장)
적용 위치 : 목적지에 가까운 곳, Outbound Interfacce
Protocol : IPv4
ACL 생성
access-list 1(1 ~ 99 가능) permit/deny condition(ip, W/M)
ACL 적용
protocol access-group 1(1 ~ 99 가능) in/out
S/M(Subnet Mask)과 W/M(Wildcard Mask)
S/M에서의 1은 Network를 표시, 0은 Host를 표시
W/M에서의 1은 어떤 값이든 상관 없음을 표시, 0은 반드시 일치해야함을 표시
Internet(Router)에 ACL설정
en
conf t
access-list 1 deny 192.168.1.0 0.0.0.255
access-list 1 permit any
int f1/0
ip access-group 1 out
이렇게 설정을 맞춰주고 PC A에서 PC C에 ping을 보내보면?
Reply from 192.168.12.2: Destination host unreachable.
메시지와 함께 ping이 차단된다
ACL을 없애려면?
앞에 no만 붙혀주면 된다
no ip access-group 1 out
또는
no access-list 1
Extended Access List
조건식 : Source/Destination 주소, protocol, Source/Destination port 확인, 5tuples
숫자 범위 : 100 ~ 199, 2000 ~ 2699(확장)
적용 위치 : 출발지에 가까운 곳 (목적지가 기록이 됨), Inbound Interfacce
Protocol : IPv4, IPv6
ACL 생성
access-list 101(101 ~ 199 가능) permit/deny protocol source source-wc eq port#(source port는 정의할 수 있으나, Dynamic하게 만들어 지기 때문에 정의하지 않음) destination destination-wc eq port#
ACL 적용
protocol access-group 101(101 ~ 199 가능) in/out
환경 구성
Multi에서 serverPool의 DNS를 192.168.2.80으로 변경
PC A의 IP를 DHCP로 다시 받아오기
Internet(Router)와 연결된 www.test.com(Server)의 DNS 기능을 활성화
www.test.com, 192.168.2.80으로 설정
먼저 www.test.com에서 ping 보내보기
ping 192.168.1.15
ping 192.168.1.5
정상적으로 둘 다 ping이 간다
telnet 도 확인해 보기
telnet 192.168.1.5
telnet 192.168.1.15
정상적으로 둘 다 Switch에 접속이 된다
OB(Router)에 ACL 설정
access-list 102 deny tcp 192.168.2.0 0.0.0.255 192.168.1.0 0.0.0.255 eq telnet
access-list 102 permit ip any any
int f0/1
ip access-group 102 in
www.test.com에서 먼저 ping 보내보기
ping 192.168.1.15
ping 192.168.1.5
정상적으로 둘 다 ping이 간다
그럼 telnet은?
telnet 192.168.1.5
telnet 192.168.1.15
둘 다 telnet으로 접속이 되지 않는다
Named ACL
시퀀스 번호를 이용하여 리스트의 각 문장 추가, 삭제, 수정 가능
기존에 Numbered ACL이 가지고 있던 단점 해결
Named ACL 생성
ip access-list standard/extened name
조건문 설정
permit/deny condition
ACL 적용
ip access-group name in/out
Internet(Router)에 ACL 설정
ip access-list extended noTelnet
deny tcp 192.168.2.0 0.0.0.255 192.168.1.0 0.0.0.255 eq telnet
permit ip any any
int f0/1
ip access-group noTelnet in
Extended Access List에서 설정한 것과 같은 결과가 나온다
VTY ACL
Router로 Telnet,SSH 접근하거나 다른 장비로 telnet,SSH 접근하는 것 제어
ACL 생성
access-list #(standard ACL#) permit/deny condition
ACL 적용
line vty 0 4
access-class # in/out
CO(Router)에 ACL 설정
en
conf t
ip access-list standard noTelnet
permit 192.168.1.102
line vty 0 15
access-class noTelnet in
새로운 네트워크 구성
NAT
종류 : Source NAT, Destination NAT
구현 방식 : Static, Dynamic
사용하는 이유 : 사설 IP를 가지고 있는 서비스를 외부에 제공할 수 있음
왜 사설 IP를 공인 IP로 바꿔야할까?
A. 데이터가 갔다가 되돌아 올 수 있게 Source 주소를 바꿔주는 것