← SK Shieldus Rookies 학습 기록 목록으로
Static NAT
Static NAT 특징
1:1 연결
외부 접근 가능
외부에 내부 서비스 가능
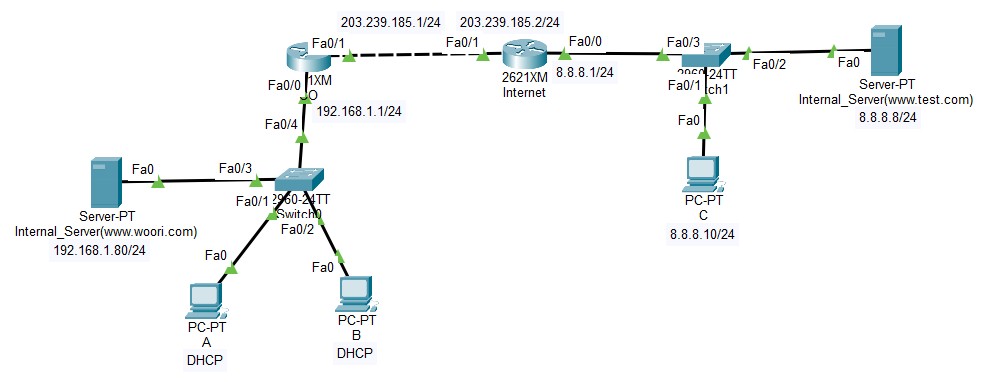
기본 통신을 위한 설정은 모두 되어있다고 가정
단 ip route는 하지 않음
Static NAT 설정
CO(Router)에서 진행
ip nat inside source static 192.168.1.80 203.239.185.80
int f0/0
ip nat inside
int f0/1
ip nat outside
exit
ip route 0.0.0.0 0.0.0.0 203.239.185.2
end
show ip nat translations
지금 상태에서 PC C에서 Server(192.168.1.80)으로 핑을 보내보면?
당연히 핑이 가지 않는다
NAT을 이용해서 203.239.185.80으로 변환해줬기 때문
그럼 ping 203.239.185.80으로 보내보면?
정상적으로 ping이 통신되는 것을 알 수 있다
이어서 Internal_Server(www.test.com)에서 203.239.185.80, www.woori.com으로 DNS 설정을 해주면?
PC C에서 www.woori.com을 입력했을 떄 Internal_Server(www.woori.com)의 웹으로 접속 되는 것을 알 수 있다
PC C에서 nsookup www.woori.com을 해보면?
Addr이 203.239.185.80으로 나온다
PC A에서도 nsookup www.woori.com을 해보면?
여기서는 Addr이 192.168.1.80으로 나온다
PC A는 내부에 있으니까 사설 ip로, PC C는 외부에 있으니까 공인 ip로 나오는 것
Dynamic NAT 특징
n:m (다수 : 다수)연결
Q. 내부에 시스템이 n개면 할당해주는 공인 ip도 n개여야 하는거 아닌가?
A. 외부 서비스를 필요로 하지 않는 (네트워크를 필요로 하지 않는)시스템까지 ip를 줄 필요가 없기 때문
외부 접근 불가능
내부 ip 주소를 외부에 숨김
주소 Pool 사용
Traffic이 Outside로 나가면 NAT Table이 만들어짐
Dynamic NAT 설정
CO(Router)에서 진행
en
conf t
ip nat pool Sample 203.239.185.101 203.239.158.150 netmask 255.255.255.0
access-list 1 permit 192.168.1.0 0.0.0.255
ip nat inside source list 1 pool Sample
int f0/0
ip nat inside
int f0/1
ip nat outside
show ip nat translations
아직은 NAT Table에 전에 설정해둔 192.168.1.80 밖에 보이지 않는다
PC A에서 Internal_Server(www.test.com)을 보내보면?
정상적으로 ping이 간다
다시 NAT Table을 확인해보면?
CO(config)#do sh ip nat tr
Pro Inside global Inside local Outside local Outside global
--- 203.239.185.80 192.168.1.80 --- ---
tcp 203.239.185.80:80 192.168.1.80:80 8.8.8.10:1030 8.8.8.10:1030
CO(config)#do sh ip nat tr
Pro Inside global Inside local Outside local Outside global
icmp 203.239.185.101:10 192.168.1.102:10 8.8.8.8:10 8.8.8.8:10
icmp 203.239.185.101:11 192.168.1.102:11 8.8.8.8:11 8.8.8.8:11
icmp 203.239.185.101:12 192.168.1.102:12 8.8.8.8:12 8.8.8.8:12
icmp 203.239.185.101:13 192.168.1.102:13 8.8.8.8:13 8.8.8.8:13
icmp 203.239.185.101:9 192.168.1.102:9 8.8.8.8:9 8.8.8.8:9
--- 203.239.185.80 192.168.1.80 --- ---
tcp 203.239.185.80:80 192.168.1.80:80 8.8.8.10:1030 8.8.8.10:1030
전에 비해 뭐가 엄청 많이 생겼다
반대로 PC C에서 PC A 또는 PC B로 ping을 보내보면?
당연히 ping이 가지 않는다
일시적으로 만들어진 NAT Table이 사라졌기 때문
Static NAT에서는 가능했으나 Dynamic NAT에서는 되지 않는 것
ip saving 효과가 있다는 뜻
PAT(Port Address Translation)
NAT를 구현할 때 Port까지 사용하는 기술
ISP로부터 받아온 공인 IP가 적을 때 내부의 시스템이 외부의 시스템 (네트워크)를 사용하려면
사설 IP는 다르더라도 같은 공인 IP를 사용해서 통신해야할텐데 어떻게 해결할 것인가?
서로 다른 Port를 사용해서 해결
외부와 통신할 때 Port는 한 번 임시생성 후 한 번 변환
ex) 192.168.1.101 > 192.168.1.101:51000 > 203.239.158.101:62000
NAT의 한계
1. 변환의 한계 : IP, ICMP, TCP, UDP만 변환 가능
VoIP를 전송할 때는 SIP, RTP Protocol을 사용해야함
IPSec을 사용하려면 AH, ESP Protocol을 사용해야함
현제는 UDP로 변환해서 통신하는걸로 해결
2. IP 주소 부족 : 시스템이 Port를 하나만 사용하지는 않음 = 65535개의 Port를 전부 사용할 수 있음
Port로 인해 사용 가능한 수는 늘어났지만 근본적인 IP 주소 문제가 해결되진 않음
NAT Overload 특징
m:1 연결
PAT 사용
Dynamic NAT과 비슷함
네트워크 확장
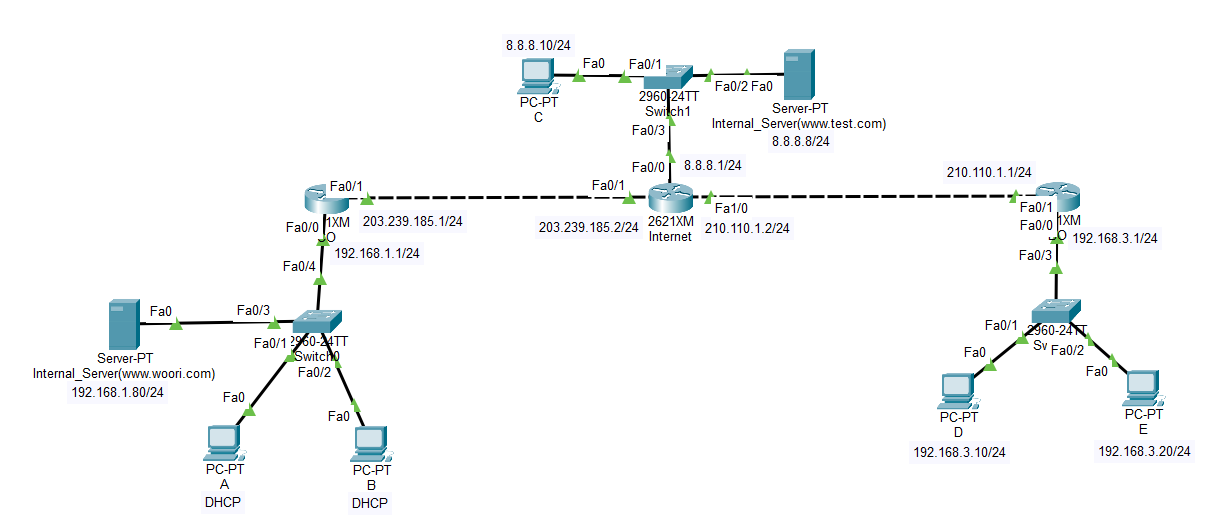
새로 추가된 BO(Router)의 설정은 기존의 CO(Router)의 기본 설정과 같음
NAT Overload 설정
access-list 1 permit 192.168.3.0 0.0.0.255
ip nat inside source list 1 int f0/1 overload
int f0/0
ip nat inside
int f0/1
ip nat outside
BO(Router)애서 Internal_Server(www.test.com)로 ping을 보내보면?
정상적으로 간다
Internal_Server(www.woori.com)으로 보내도 마찬가지
PC D와 PC E가 Internal_Server(www.woori.com)로부터 DHCP로 IP를 받아오려면?
Static NAT을 설정해줘서 192.168.3.1이 아닌 210.110.1.1로 요청하도록 해줘야 한다
DHCP Pool이 2개 이상일 경우 누구는 192.168.1.XXX를 주고 누구는 192.168.3.XXX를 줄지 어떻게 구분할건데?
DATA에 Gateway IP Address(192.168.3.1)를 기록해서 전달
Cisco Packet Tracer에서는 구현할 수 없음
들어온 패킷의 기존 Src IP가 아닌 DATA안에 있는 정보를 바탕으로 돌아오는 패킷이 Dst IP를 새로 작성하는데
DATA안에 들어있는 정보를 반영하지 않게 하는 옵션을 지정해줄 수 없기 때문
PC D의 DNS는 203.239.185.80으로 두고 PC E의 DNS는 8.8.8.8로 지정
PC E에서 www.woori.com으로 접속해보면 당연히 접속이 된다
PC D에서 www.woori.com으로 접속해보면?
접속이 된다?
nslookup www.woori.com으로 확인해보니 Addr 203.239.185.80으로 나온다
Internal_Server(www.woori.com)에서 www.woori.com DNS 설정은 192.168.1.80으로 해뒀는데?
NAT가 192.168.1.80을 203.239.185.80으로 바꿨기 때문
SNAT : 인터넷망에 서비스를 제공하기위해 사용
DNAT : 지사간 통신을 하기위해 사용
VPN(Virtual Private Network)
PN(Private Network) 특징
1. 24시간 연결
2. 폐쇄망이라 보안적 강점
3. 공인 IP를 사용할 필요가 없음 (사설 IP 통신)
4. 비용이 많이 들어감, 속도가 느림
Internet을 Open하면 비용이 줄어들고 속도가 높아지는 이점이 있는데 PN의 장점을 유지 할 방법이 없을까?
VPN(Virtual Private Network) 특징
24시간 연결 : 과감히 포기
폐쇄망이라 보안적 강점 : 암호화해서 보내기
공인 IP를 사용할 필요가 없음 (사설 IP 통신): 예전에는 NAT를 사용, 현대에는 Tunneling을 사용
Tunneling이란?
Like 2중포장
기존 Data(사설 IP)에 새로운 Header(공인 IP)를 붙혀서 전송
VPN의 종류
Site-to-Site VPN
Remote-Acccess VPN
GRE
안전한 VPN 연결설정
캡슐화
암호화
DES : 대칭키, 56bit 키
3DES : DES를 3번 사용
AES : DES보다 강함, 3DES보다 효율적임, 128,192,256bit 키
RSA : 비대칭키, 512,768,1024bit 키
Hash
MD5
SHA-1
인증
Pre-shared key
RSA 서명 : 인증서 교환
L2VPN
1. NAT 삭제
2. Internet(Router)에 192.168.1.0/24, 192.168.3.0/24 Route Table 작성
3. A에서 D로 ping, tracert
📅 2026년 10월 15일 학습 기록
SK쉴더스 루키즈 과정 학습 기록입니다.
Static NAT
Static NAT 특징
1:1 연결
외부 접근 가능
외부에 내부 서비스 가능
기본 통신을 위한 설정은 모두 되어있다고 가정
단 ip route는 하지 않음
Static NAT 설정
CO(Router)에서 진행
ip nat inside source static 192.168.1.80 203.239.185.80
int f0/0
ip nat inside
int f0/1
ip nat outside
exit
ip route 0.0.0.0 0.0.0.0 203.239.185.2
end
show ip nat translations
지금 상태에서 PC C에서 Server(192.168.1.80)으로 핑을 보내보면?
당연히 핑이 가지 않는다
NAT을 이용해서 203.239.185.80으로 변환해줬기 때문
그럼 ping 203.239.185.80으로 보내보면?
정상적으로 ping이 통신되는 것을 알 수 있다
이어서 Internal_Server(www.test.com)에서 203.239.185.80, www.woori.com으로 DNS 설정을 해주면?
PC C에서 www.woori.com을 입력했을 떄 Internal_Server(www.woori.com)의 웹으로 접속 되는 것을 알 수 있다
PC C에서 nsookup www.woori.com을 해보면?
Addr이 203.239.185.80으로 나온다
PC A에서도 nsookup www.woori.com을 해보면?
여기서는 Addr이 192.168.1.80으로 나온다
PC A는 내부에 있으니까 사설 ip로, PC C는 외부에 있으니까 공인 ip로 나오는 것
Dynamic NAT 특징
n:m (다수 : 다수)연결
Q. 내부에 시스템이 n개면 할당해주는 공인 ip도 n개여야 하는거 아닌가?
A. 외부 서비스를 필요로 하지 않는 (네트워크를 필요로 하지 않는)시스템까지 ip를 줄 필요가 없기 때문
외부 접근 불가능
내부 ip 주소를 외부에 숨김
주소 Pool 사용
Traffic이 Outside로 나가면 NAT Table이 만들어짐
Dynamic NAT 설정
CO(Router)에서 진행
en
conf t
ip nat pool Sample 203.239.185.101 203.239.158.150 netmask 255.255.255.0
access-list 1 permit 192.168.1.0 0.0.0.255
ip nat inside source list 1 pool Sample
int f0/0
ip nat inside
int f0/1
ip nat outside
show ip nat translations
아직은 NAT Table에 전에 설정해둔 192.168.1.80 밖에 보이지 않는다
PC A에서 Internal_Server(www.test.com)을 보내보면?
정상적으로 ping이 간다
다시 NAT Table을 확인해보면?
CO(config)#do sh ip nat tr
Pro Inside global Inside local Outside local Outside global
--- 203.239.185.80 192.168.1.80 --- ---
tcp 203.239.185.80:80 192.168.1.80:80 8.8.8.10:1030 8.8.8.10:1030
CO(config)#do sh ip nat tr
Pro Inside global Inside local Outside local Outside global
icmp 203.239.185.101:10 192.168.1.102:10 8.8.8.8:10 8.8.8.8:10
icmp 203.239.185.101:11 192.168.1.102:11 8.8.8.8:11 8.8.8.8:11
icmp 203.239.185.101:12 192.168.1.102:12 8.8.8.8:12 8.8.8.8:12
icmp 203.239.185.101:13 192.168.1.102:13 8.8.8.8:13 8.8.8.8:13
icmp 203.239.185.101:9 192.168.1.102:9 8.8.8.8:9 8.8.8.8:9
--- 203.239.185.80 192.168.1.80 --- ---
tcp 203.239.185.80:80 192.168.1.80:80 8.8.8.10:1030 8.8.8.10:1030
전에 비해 뭐가 엄청 많이 생겼다
반대로 PC C에서 PC A 또는 PC B로 ping을 보내보면?
당연히 ping이 가지 않는다
일시적으로 만들어진 NAT Table이 사라졌기 때문
Static NAT에서는 가능했으나 Dynamic NAT에서는 되지 않는 것
ip saving 효과가 있다는 뜻
PAT(Port Address Translation)
NAT를 구현할 때 Port까지 사용하는 기술
ISP로부터 받아온 공인 IP가 적을 때 내부의 시스템이 외부의 시스템 (네트워크)를 사용하려면
사설 IP는 다르더라도 같은 공인 IP를 사용해서 통신해야할텐데 어떻게 해결할 것인가?
서로 다른 Port를 사용해서 해결
외부와 통신할 때 Port는 한 번 임시생성 후 한 번 변환
ex) 192.168.1.101 > 192.168.1.101:51000 > 203.239.158.101:62000
NAT의 한계
1. 변환의 한계 : IP, ICMP, TCP, UDP만 변환 가능
VoIP를 전송할 때는 SIP, RTP Protocol을 사용해야함
IPSec을 사용하려면 AH, ESP Protocol을 사용해야함
현제는 UDP로 변환해서 통신하는걸로 해결
2. IP 주소 부족 : 시스템이 Port를 하나만 사용하지는 않음 = 65535개의 Port를 전부 사용할 수 있음
Port로 인해 사용 가능한 수는 늘어났지만 근본적인 IP 주소 문제가 해결되진 않음
NAT Overload 특징
m:1 연결
PAT 사용
Dynamic NAT과 비슷함
네트워크 확장
새로 추가된 BO(Router)의 설정은 기존의 CO(Router)의 기본 설정과 같음
NAT Overload 설정
access-list 1 permit 192.168.3.0 0.0.0.255
ip nat inside source list 1 int f0/1 overload
int f0/0
ip nat inside
int f0/1
ip nat outside
BO(Router)애서 Internal_Server(www.test.com)로 ping을 보내보면?
정상적으로 간다
Internal_Server(www.woori.com)으로 보내도 마찬가지
PC D와 PC E가 Internal_Server(www.woori.com)로부터 DHCP로 IP를 받아오려면?
Static NAT을 설정해줘서 192.168.3.1이 아닌 210.110.1.1로 요청하도록 해줘야 한다
DHCP Pool이 2개 이상일 경우 누구는 192.168.1.XXX를 주고 누구는 192.168.3.XXX를 줄지 어떻게 구분할건데?
DATA에 Gateway IP Address(192.168.3.1)를 기록해서 전달
Cisco Packet Tracer에서는 구현할 수 없음
들어온 패킷의 기존 Src IP가 아닌 DATA안에 있는 정보를 바탕으로 돌아오는 패킷이 Dst IP를 새로 작성하는데
DATA안에 들어있는 정보를 반영하지 않게 하는 옵션을 지정해줄 수 없기 때문
PC D의 DNS는 203.239.185.80으로 두고 PC E의 DNS는 8.8.8.8로 지정
PC E에서 www.woori.com으로 접속해보면 당연히 접속이 된다
PC D에서 www.woori.com으로 접속해보면?
접속이 된다?
nslookup www.woori.com으로 확인해보니 Addr 203.239.185.80으로 나온다
Internal_Server(www.woori.com)에서 www.woori.com DNS 설정은 192.168.1.80으로 해뒀는데?
NAT가 192.168.1.80을 203.239.185.80으로 바꿨기 때문
SNAT : 인터넷망에 서비스를 제공하기위해 사용
DNAT : 지사간 통신을 하기위해 사용
VPN(Virtual Private Network)
PN(Private Network) 특징
1. 24시간 연결
2. 폐쇄망이라 보안적 강점
3. 공인 IP를 사용할 필요가 없음 (사설 IP 통신)
4. 비용이 많이 들어감, 속도가 느림
Internet을 Open하면 비용이 줄어들고 속도가 높아지는 이점이 있는데 PN의 장점을 유지 할 방법이 없을까?
VPN(Virtual Private Network) 특징
24시간 연결 : 과감히 포기
폐쇄망이라 보안적 강점 : 암호화해서 보내기
공인 IP를 사용할 필요가 없음 (사설 IP 통신): 예전에는 NAT를 사용, 현대에는 Tunneling을 사용
Tunneling이란?
Like 2중포장
기존 Data(사설 IP)에 새로운 Header(공인 IP)를 붙혀서 전송
VPN의 종류
Site-to-Site VPN
Remote-Acccess VPN
GRE
안전한 VPN 연결설정
캡슐화
암호화
DES : 대칭키, 56bit 키
3DES : DES를 3번 사용
AES : DES보다 강함, 3DES보다 효율적임, 128,192,256bit 키
RSA : 비대칭키, 512,768,1024bit 키
Hash
MD5
SHA-1
인증
Pre-shared key
RSA 서명 : 인증서 교환
L2VPN
1. NAT 삭제
2. Internet(Router)에 192.168.1.0/24, 192.168.3.0/24 Route Table 작성
3. A에서 D로 ping, tracert